Domain rechtsbündig.de kaufen?
Wir ziehen mit dem Projekt
rechtsbündig.de um.
Sind Sie am Kauf der Domain
rechtsbündig.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rechtsbündig.de kaufen?
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
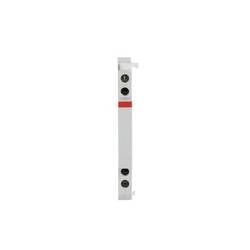
ABB 2CCS500900R0161 Leergehäuse Ausgleich auf 18mm ZL931 Leergehäuse Ausgleich Kunststoff 1 St.SMISSLINE TP ist ein Stecksystem bis 200 A mit direkt aufsteckbaren Schutzgeräten für Anwendungen mit hoher Verfügbarkeit, einfacher und schneller Installation und Wartungsanforderungen. Das System gewährleistet das lastfreie Auf- und Entstecken von Geräten und Komponenten unter Spannung ohne zusätzliche persönliche Schutzausrüstung gegen elektrische Gefährdung. Das System kann für Spannungen bis 690V AC und 1.000V DC genutzt werden und ist mit 6er und 8er Modulen beliebig erweiterbar.10,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Welche Methoden und Techniken werden zur Durchführung von Penetrationstests in der Informationssicherheit eingesetzt?
Zu den Methoden und Techniken, die bei Penetrationstests in der Informationssicherheit eingesetzt werden, gehören Netzwerkscans, Schwachstellenscans, Social Engineering, Phishing-Angriffe und das Ausnutzen von Sicherheitslücken. Die Tests können manuell oder automatisiert durchgeführt werden und umfassen sowohl interne als auch externe Tests. Ziel ist es, potenzielle Sicherheitslücken aufzudecken und zu beheben, um die Sicherheit des Systems zu verbessern. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **

Was sind die grundlegenden Schritte, die bei der Durchführung eines Penetrationstests berücksichtigt werden sollten?
1. Planung: Festlegung des Ziels, Umfangs und der Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse und Empfehlungen zur Behebung von Sicherheitslücken. **
"Was sind die wesentlichen Schritte, die bei der Durchführung eines Penetrationstests beachtet werden müssen?"
1. Planung: Festlegung des Ziels, Umfangs und Zeitrahmens des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen und Maßnahmen zur Verbesserung der Sicherheit. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
Ähnliche Suchbegriffe für Penetrationstests
-
ABB 2CCS500900R0161 Leergehäuse Ausgleich auf 18mm ZL931 Leergehäuse Ausgleich Kunststoff 1 St.SMISSLINE TP ist ein Stecksystem bis 200 A mit direkt aufsteckbaren Schutzgeräten für Anwendungen mit hoher Verfügbarkeit, einfacher und schneller Installation und Wartungsanforderungen. Das System gewährleistet das lastfreie Auf- und Entstecken von Geräten und Komponenten unter Spannung ohne zusätzliche persönliche Schutzausrüstung gegen elektrische Gefährdung. Das System kann für Spannungen bis 690V AC und 1.000V DC genutzt werden und ist mit 6er und 8er Modulen beliebig erweiterbar.10,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Welche Methoden und Techniken werden zur Durchführung von Penetrationstests in der Informationssicherheit eingesetzt?
Zu den Methoden und Techniken, die bei Penetrationstests in der Informationssicherheit eingesetzt werden, gehören Netzwerkscans, Schwachstellenscans, Social Engineering, Phishing-Angriffe und das Ausnutzen von Sicherheitslücken. Die Tests können manuell oder automatisiert durchgeführt werden und umfassen sowohl interne als auch externe Tests. Ziel ist es, potenzielle Sicherheitslücken aufzudecken und zu beheben, um die Sicherheit des Systems zu verbessern. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Was sind die grundlegenden Schritte, die bei der Durchführung eines Penetrationstests berücksichtigt werden sollten?
1. Planung: Festlegung des Ziels, Umfangs und der Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse und Empfehlungen zur Behebung von Sicherheitslücken. **
-
"Was sind die wesentlichen Schritte, die bei der Durchführung eines Penetrationstests beachtet werden müssen?"
1. Planung: Festlegung des Ziels, Umfangs und Zeitrahmens des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen und Maßnahmen zur Verbesserung der Sicherheit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.